要点:2026年10月21日、PHPプロジェクトは8.5.12、8.4.27、8.3.36、8.2.35を公開し、ログインなしで外部からサーバー上のコードを実行される恐れのある重大な脆弱性2件を修正しました。すべてのWordPressサイトとPHPサイトが影響を受けますが、WordPressの更新は不要です。事業者がすべきことは、PHPのバージョンを確認し、サーバー会社に修正の適用を確認してもらうことです。Daaistudioが経緯とチェックリストを以下にまとめました。
何が起きたか
2026年10月20日、PHPのセキュリティチームは、CVSS v4.0でそれぞれ9.2と評価された脆弱性2件の修正リリースを事前告知しました。10月21日14:00 UTC(タイ時間21:00)には、修正版とともにphp.netのセキュリティ勧告が公開されました。
- 2件の脆弱性:CVE-2026-109618はメモリ不足時の処理、CVE-2026-109619は前のリクエストから残った状態が原因です。どちらも認証なしでのリモートコード実行につながる恐れがあります。
- 影響を受ける環境:Webリクエストを処理するすべてのPHP。PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedを含み、PHPはmod_phpのリスクが最も高いとしています。
- 古いバージョン:PHP 8.1以前はPHPプロジェクトからの更新が終了しています。PHPはソースからビルドする方向けに7.4、8.0、8.1の最小限の修正を公開し、PHP 8.2のサポートが2026年12月31日に終了することも案内しています。
同日、WordPress.orgもお知らせを公開し、この脆弱性はWordPress固有ではなく、PHPを動かすすべてのサーバーに影響するとしました。お知らせには "No WordPress update is required or planned for these issues."(WordPress.org)とあり、サイト所有者にPHPのバージョン確認とサーバー会社への連絡を勧めています。
タイの企業にとっての意味
- WordPressだけの問題ではない:企業サイト、WooCommerceのショップ、予約システム、独自開発のPHPサイトもすべて対象です。管理画面でプラグインを更新しても解決しません。
- 直すのはサーバーの管理者:多くの企業サイトは共用サーバーにあり、PHPの更新はサーバー会社が行います。VPSや自社サーバーの場合は、社内の担当者やシステム管理者が更新する必要があります。誰が管理しているか分からない場合は、今が確認する時です。
- 古いサイトほどリスクが高い:何年も手を入れていないサイトはPHP 7.xのままのことが多く、PHPプロジェクトからの更新はもうありません。新しいバージョンへの移行で古いテーマやプラグインが動かなくなることがあるため、事前のバックアップと確認が必要です。
- 停止より改ざんの方が損失は大きい:不正なコードを埋め込まれたサイトは、訪問者を別のサイトへ誘導したり、Googleに安全でないと表示されたりします。お客様の信頼と検索順位の両方に影響します。
当社のクライアントワークでの対応
PHPの修正はサーバー側の作業です。このニュースを受けて、当社がすでに行っている保守プランの一部をより重視し、PHPのバージョン確認を定常作業に加えました。
- ステータスレポートにPHPバージョンを記載:月額保守プランには毎月のステータスレポートがあります。そこにWordPress、テーマ、プラグインのバージョンと並べてPHPのバージョンを記載します。
- 推測せずサーバー会社に確認:サイトヘルスのバージョン番号だけでは、サーバー会社が修正を後から適用したかどうかが分からないことがあるため、書面で確認を取ります。
- サーバーの種類で範囲を明確に:マネージドホスティングでは保守プランがシステム全体を、素のVPSではWordPressのみを対象とします。そのため、そのサーバーのPHPを誰が更新すべきかを所有者に率直にお伝えします。
- 事前にバックアップ、事後に確認:PHPのバージョンを変える前に復元できるバックアップを取り、変更後は主要ページをすべて開き、フォームを実際に送信して、お客様のお問い合わせが届くことを確認します。
- 納品時に担当を明確に:サイトの納品時に、サーバー会社はどこか、アカウントは誰の名義か、システム作業の担当は誰かをお伝えし、こうしたニュースの日に誰も迷わないようにしています。
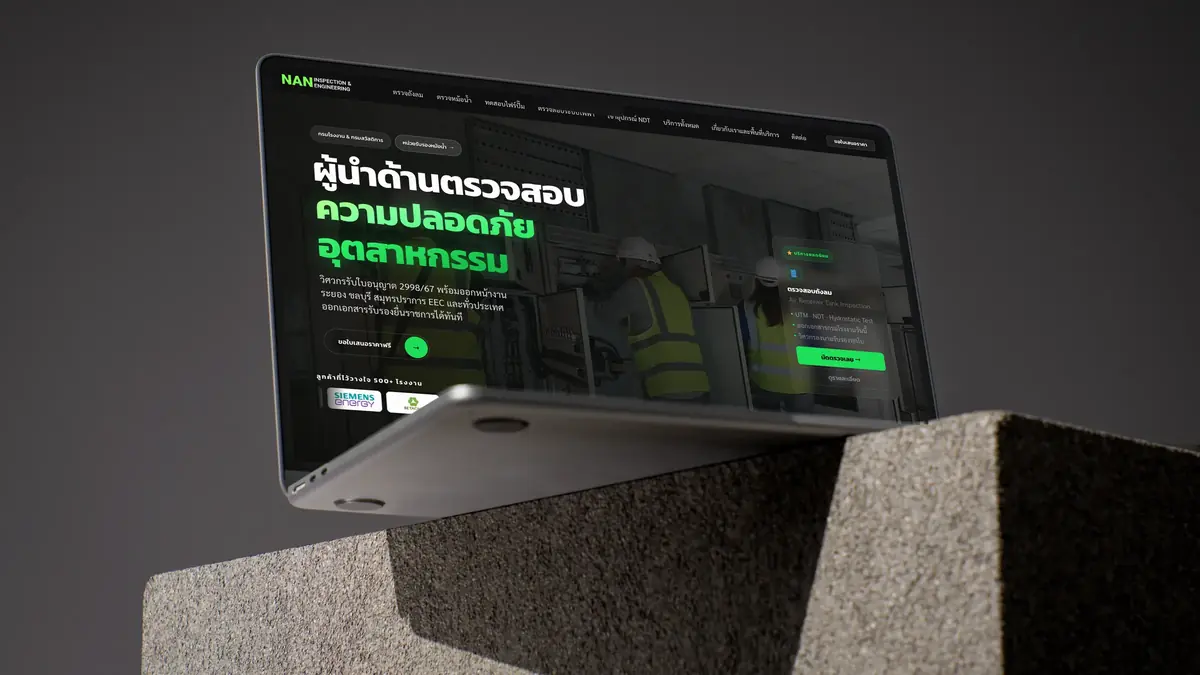
当社が保守しているWordPressサイトの一例が、ラヨーンの検査・エンジニアリング会社N.A.N. Inspection & Engineeringです。WordPressとElementorでサイトを作り直し、公開から39日以内に「หน่วยรับรองหม้อน้ำ」(ボイラー認証機関)でGoogle 1位になりました。こうした順位も、サイトが安全であってこそ価値があります。記事から、GoogleやAIが事業を理解しやすくする構造化データ(Schema Markup)まで、すべてのSEOの取り組みも同じです。
今すぐできること:短いチェックリスト
- WordPressの「ツール」から「サイトヘルス」の「情報」タブを開き、「サーバー」でPHPのバージョンを控える
- サーバーがPHP 8.5.12、8.4.27、8.3.36、8.2.35、または同等の修正済み版かをサーバー会社に確認する
- PHP 8.1以前なら、サポート中のバージョンへの移行を計画する。8.2も2026年12月31日にサポートが終了する
- PHPのバージョンを変える前にサイト全体をバックアップし、復元方法を把握しておく
- 変更後は主要ページをすべて開き、フォームと問い合わせボタンを実際に試す
- VPSや自社サーバーの場合は、管理者にすぐPHPを更新してもらう
サイトのPHPバージョンが分からない場合は
サイトをお送りください。無料の分析プランでPHPのバージョン、プラグイン、管理画面を確認し、何を直すべきか、誰が直すべきかをお伝えします。
保守プランの内容と年間費用はホームページの年間保守費用で、新しいサイトをご検討中の方はWordPressホームページ制作をご覧ください。
参考資料
- PHP.net: Security advisory, critical remote code execution vulnerabilities(2026年10月21日)
- WordPress.org News: Critical PHP Security Release(2026年10月21日)
- GitHub php-src: GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
- GitHub php-src: GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- PHP.net: Supported Versions
- WordPress.org: Update PHP